giovedì 11 febbraio 2021

Dischi di rete

 Puo succedere che delle volte ci siano problemi con i dischi di rete, ed anche dopo un riavvio persistano.


In questo caso consiglio di:


net use * /delete /y (li cancella tutti)

net use q: /delete /y (cancella solo q:)


e verificare che da explore sparisca il disco con problemi.

Riavvio.

Cancellare dalla seguente voce di registro le lettere con problemi (magari salvare prima):

HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2


net use Z: \\server\share /user:username password /yes


lunedì 18 gennaio 2021

Replica GPO

 Durante l'aggiunta di un nuovo domain controller in AD ho riscontrato uno strano errore con la replica delle GPO, nonostante event viewer, dcdiag, replmon non segnalassero errori.

Dalla console delle GPO due policy non erano replicate. Altre policy che, solo dopo, mi sono reso conto di aver creato dal nuovo DC, invece funzionavano senza problemi.

L'errore era il seguente:

the sysvol permission for one or more GPOs on this domain controller are not in sync with the permissions for the GPOs on the baseline domain controller


ed era visibile da gpmc.msc

selezionare il dominio e premere detect now in basso a dx per verificare eventuali errori.


Controllando i permessi delle cartelle da explorer non emerge nulla di strano.


Verificando le ACL delle con icacls, invece...

ES:

icacls C:\Windows\SYSVOL_DFSR\sysvol\nomedominio.local\Policies\{95B665A7-ABBC-4519-B9D7-529100908048}


si nota che l'account domain admin e' ripetuto 2 volte

NOMEDOMINIO\Domain Admins:(OI)(CI)(F)

NOMEDOMINIO\Enterprise Admins:(OI)(CI)(F)

NOMEDOMINIO\Domain Admins:(OI)(CI)(F)

CREATOR OWNER:(OI)(CI)(IO)(F)

NT AUTHORITY\SYSTEM:(OI)(CI)(F)

NT AUTHORITY\Authenticated Users:(OI)(CI)(RX)

NT AUTHORITY\CONTROLLER DI DOMINIO ORGANIZZAZIONE:(OI)(CI)(RX)


per risolvere e' sufficiente togliere e riaggiungere l'account domain admin, forzare la replica ed andare a verificare nuovamente in gpmc.msc.


icacls "{GPO UID}"  /remove:g "DOMINIO\Domain Admins"

icacls "{GPO UID}"  /grant "DOMINIO\Domain Admins":(OI)(CI)(F)

repadmin /syncall

repadmin /syncall /AdePq

Da ora in poi create le policy sul domain controller piu recente per verificare che l'errore si ripresenti. Da Windows server 2012 ci sono delle patch che risolvono il problema, ma non su 2008/2008R2

REFERENCE

https://social.technet.microsoft.com/Forums/en-US/f16b0af1-8772-4f96-a9ac-fac47943e8e9/sysvol-permissions-for-one-or-more-gpo-are-not-in-sync?forum=ws2016

martedì 6 ottobre 2020

Generazione certificati

 Quando si deve creare un nuovo certificato occorre partire sempre dalla CSR.

Esistono dei tool online che semplificano molto la vita:

https://decoder.link/csr_generator

Quando si crea una CSR, andranno anche inseriti i nomi di dominio per cui il certificato sara valido.

NOTA

remote.zappacorta.it, parlando di certificati, e' un nome di dominio, anche se magari rappresenta un host pubblicato su internet.

Durante la creazione del CSR, viene anche generata la chiave privata ad esso associata. Conservare questa chiave ed avere cura di non perderla mai!

Dopo aver inserito la CSR, la dovrete dare in pasto al vostro provider di certificati SSL.

Dopo aver ricevuto il certificato dal provider, potrebbe essere necessario convertirlo in altri formati..

Usate questo link:

https://decoder.link/converter


Disjoint name space

 Disjoint name space


Spesso mi sono imbattuto nella domanda se in Ad sono e' in uso un disjoint namespace (soprattutto nella migrazione di Exchange)

Cosa si intende con questa terminologia?


Se il suffisso del nome host e quello di AD sono uguali, non si parla di disjoint namespace.


Alcuni esempi di nomi NON disgiunti:

=====================================================

Dominio AD:

nome netbios: tecnotwo

nome dns: tecnotwo.local


Nomi SERVER:

nome netbios DC1         DC1

nome dns DC1 DC1.tecnotwo.local

nome netbios exchange1:     exchange1

nome dns exchange1:      exchange1.tecnotwo.local

=====================================================


=====================================================

Alcuni esempi di nomi digiunti:

=====================================================

Dominio AD:

nome netbios: tecnotwo

nome dns: tecnotwo.local

Nomi SERVER:

nome netbios DC2         DC2

nome dns DC2 DC2.threepigs.com

nome netbios exchange2: exchange2

nome dns exchange2: exchange2.fourpigs.com

=====================================================

Dominio AD:

nome netbios: codetwenty

nome dns: tecnotwo.local

Nomi SERVER:

nome netbios DCA           DCA

nome dns DCA                 DCA.tecnotwo.local

=====================================================

REFERENCE

https://docs.microsoft.com/en-us/exchange/disjoint-namespace-scenarios-exchange-2013-help


Installazione e configurazione di un certificato in Exchange

 Installazione e configurazione di un certificato in Exchange


Ormai e' praticamente d'obbligo usare certificati SSL validi ed "ufficiali" (non self-signed) per evitare di avere problemi, soprattutto con i dispositivi mobili ed in ambienti ibridi.

Partiamo dal punto in cui abbiamo a disposizione un .pfx da caricare.

Import-ExchangeCertificate -FileData ([Byte[]]$(Get-Content -Path c:\certificates\YOUR_CERTIFICATE.pfx -Encoding byte -ReadCount 0)) -FriendlyName "New_SAN"

Consiglio di usare il parametro friendlyname per poterlo identificare facilmente.

A questo punto il certificato e' disponible in Exchange. Occorre assegnarlo ai servizi.

Enable-ExchangeCertificate -Services "IIS,POP,IMAP,SMTP"

L'assegnazione di un certificato ad un servizio non rimuove automaticamente l'associazione con i precedenti.

Per motivi di "ordine" consiglio di rimuovere questa associazione. Per farlo si puo usare il seguente comando:

Enable-ExchangeCertificate -Services "None" -Thumbprint XXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXXX

Personalmente ho avuto qualche problema con questo comando, e non sempre ha funzionato.

Ad ogni modo, occorre essere sicuri al 100% prima di cancellare un certificato. Sarebbe bene assicurarsi di poterlo ricaricare in caso di necessita.

Remove-ExchangeCertificate -Thumbprint 5C5E9124B0960BBFB570596AAE6902742D95361E


APPENDICE

Comandi utili per l'interrogazione dei certificati Exchange

Get-ExchangeCertificate | where {$_.IsSelfSigned -match "False"} | fl

Get-ExchangeCertificate | where {$_.IsSelfSigned -match "False" -and $_.Status -match "Valid"} | fl

Get-ExchangeCertificate | where {$_.IsSelfSigned -match "False" -and $_.Status -notmatch "Invalid"} | fl

Get-ExchangeCertificate | where {$_.IsSelfSigned -match "False" -and $_.Status -notmatch "Invalid" -and $_.Issuer -notmatch "CN=XXXX-YYYY-CA"} | fl

Get-ExchangeCertificate | select Thumbprint, Services, NotAfter, Subject, CertificateDomains | where {$_.Services -match "SMTP"} | fl

GESTIONE FRIENDLY NAME TRAMITE GUI

se avete caricato il certificato tramite EMC, potreste voler lo stesso assegnare un nome al certificato. Per farlo occorre cercare il certificato nello store dei certificati della macchina locale ed assegnare ad esso un nome.

mmc-add plugin-certificate-computer-personal

REFERENCE

https://practical365.com/exchange-server/remove-ssl-certificate-exchange-server-2013/

https://docs.microsoft.com/en-us/powershell/module/microsoft.powershell.core/about/about_comparison_operators?view=powershell-7

https://stackoverflow.com/questions/24682939/multiple-and-or-in-powershell-where-object-statement

venerdì 25 settembre 2020

Implementazione EFS


EFS – Encrypted file system

Nei sistemi Windows con file system NTFS consente di crittografare cartelle e file, con alcune limitazioni:

-          Non funziona su FAT/FAT32

-          Non si possono cifrare i file compressi

-          Non si possono cifrare i file di sistema

La funzionalità è disponibile per il file system locale. Con EFS non è possibile, ad esempio, cifrare file e cartelle in rete/unità di rete mappate. Se anche fosse possibile, lo sconsiglierei.

Dal mio punto di vista, ha senso usare EFS soprattutto sui portatili, ed eventualmente sui desktop degli utenti.

Sempre per come la vedo io, la prima domanda da porsi su EFS, è se davvero si vuole consentire agli utenti di usarlo. Se la risposta è SI, occorre “attrezzarsi”, altrimenti bisogna disattivarlo.

La prima operazione da fare se si vuole usare EFS è creare uno o più DRA (Data recovery agent).

Se vi vuole disattivare l’EFS occorre cancellare DRA precedenti e, tramite GPO, disattivarne l’utilizzo.

Tutto quanto riportato sotto e’ applicabile anche a macchine in gruppo di lavoro, con i conseguenti limiti: tutte le operazioni vanno effettuate su ogni singola macchina e la console da utilizzare e’ quella delle policy locali (gpedit.msc).


EFS – COME FUNZIONA?

Per cifrare un file/cartella, EFS usa un mix di chiavi simmetriche/asimmetriche.

Usa una chiave simmetrica generata casualmente (FEK) per cifrare il file ed una chiave pubblica (asimmetrica) per cifrare la FEK.

Il motivo di tutto questo risiede nella velocita delle operazioni. La cifratura simmetrica è circa 1000 volte più veloce di quella asimmetrica.

Quando EFS deve cifrare la FEK crea un Data Decryption Field (DDF) per l'utente corrente dove inserisce la FEK criptata usando la sua chiave pubblica. Se è presente un data recovery agent (DRA), viene creato un campo DRF in cui viene inserita la FEK criptata con la rispettiva chiave pubblica.

In questo modo sarà possibile decriptare il file da qualunque chiave privata la cui corrispondente chiave pubblica sia stata usata per cifrare i campi DDF o DRF. I certificati che contengono la chiave pubblica/privata sono associati agli utenti. Solitamente, i file .cer contengono solo la chiave pubblica, mentre i file .pfx contengono chiave pubblica e privata e sono solitamente protetti da password. Dopo aver cifrato un file, a questo viene aggiunto l’attributo “cifrato”.


CIFRATURA DI CARTELLE E FILES

Come fare a cifrare una cartella o un file?

Tasto dx sul file, tab GENERALE, pulsante avanzate, mettere un flag sulla casella “crittografa… “


Fatto!

Di solito si crittografa una cartella. Tutti i file creati all’interno di essa vengono automaticamente crittografati. Se un file viene copiato/spostato al suo interno, viene automaticamente crittografato. Se sposto un file all’esterno di essa NON viene automaticamente de-crittografato. Ricordate inoltre che permessi di acceso ai file e cifratura viaggiano su piani differenti e sono cose differenti.

ABILITAZIONE E DISATTIVAZIONE EFS

La prima decisione da prendere in merito all’EFS è se consentire di usarlo. È possibile farlo tramite GPO.

Di solito, al primo accesso del primo amministratore di dominio viene creato un DRA nella “Default domain policy”. Il primo passaggio, quindi, deve essere quello di rimuovere DRA e disattivare impostazioni specifiche relative all’EFS.

Se nella parte DX della schermata trovate elencato uno o più certificati al posto del simbolo di attenzione, allora sono presenti dei DRA. Se non li avete creati voi in precedenza, vanno rimossi, perché di solito sono auto-generati.


A questo punto potete creare una nuova policy (EFS_DRA), impostare la priorità sulle altre (enforced/imposto) ed effettuarne la  configurazione (chi preferisce può continuare ad usare la default domain policy!).

Andando in Computer Configuration > Policies > Windows Settings > Security Settings > Public Key Policies > Encrypting File System

E’ possibile decidere se usare o meno l’EFS. Come potete vedere in figura, io ho scelto di abilitarlo.


DRA – DATA RECOVERY  AGENT

Una delle cose più importanti di cui preoccuparci in caso di utilizzo di EFS, è come poter recuperare i file in caso di problemi/cancellazione/corruzione/perdita della chiave privata Il meccanismo di recupero si basa sulla creazione di un DRA (data recovery agent) che è una coppia di chiavi pubbliche/private aggiuntive con cui è possibile cifrare/decifrare il file. E’ la prima operazione da fare, ancora prima di dare la possibilità di usare EFS agli utenti. È possibile creare più di un DRA. Di solito il DRA è associato ad un utente amministratore. Per designare un utente come DRA è sufficiente fargli ottenere il certificato necessario (OID , tramite CA o tramite il comando Cipher. In sintesi un DRA è una coppia di certificati (.cer e .pfx). Il . cer contiene solo la chiave pubblica, e viene distribuita tramite GPO a tutti i client, mentre il .pfx è la chiave privata, che dovremo conservare con molta cura e assolutamente non perdere.

Anche in questo caso e’ necessario qualche ragionamento preliminare su come generare il certificato DRA. Per poter funzionare un DRA non deve essere scaduto, ma può essere self-signed, ovvero emesso da una CA non validata dal computer dove viene utilizzata. Uno dei punti cruciali è la durata. Se il certificato del DRA viene emesso da una CA di dominio, la sua durata non può superare quella della CA (max 5 anni di default). Se viene emessa tramite il comando cipher, ha una durata di 100 anni.

Ogni volta che il DRA scade, va rinnovato, ridistribuito a tutti i client e vanno aggiornati TUTTI i file cifrati con la nuova chiave.

Per questo motivo ho scelto di usare quello generato usando cipher. Conto che tra 100 anni dovrà fare tutto questo al posto mio 😊.

Per creare il certificato di DRA occorre accedere con l’utente a cui si vuole attribuire questo ruolo occorre aprire un prompt dei comandi come amministratore, portarsi nella cartella in cui creare i certificato e digitare il seguente comando:

cipher /r:xxx

ES: cipher /r:DRA_Administrator o cipher /r:DRA_superadmin ecc. ecc.

A questo punto dovete inserire e confermare una password, che serve per proteggere il .pfx.

Nella cartella verranno creati un file .cer ed un file .pfx. Salvate entrambi in un posto sicuro. Non devono andare perduti per nessun motivo.

Per creare più DRA, effettuare l’operazione sopra, loggandosi con altri utenti amministratori.

Aprite la Group policy console (gpmc.msc), selezionate la policy EFS_DRA, o quella scelta da voi per l’EFS, e modificatela.

Andate nel seguente percorso:

Computer Configuration > Policies > Windows Settings > Security Settings > Public Key Policies > Encrypting File System

Tasto DX su Crittografia file system – Aggiungi agente recupero dati


Si aprirà una finestra da cui è possibile scegliere sfoglia directory (per scegliere un utente AD, a cui tramite CA è associato un certificato) oppure sfoglia cartelle da cui andare a cercare il file. Cer (e quindi la chiave pubblica) da distribuire.

Confermare, ok e chiudere. Eseguire un gpupdate /force sul server e quindi sui client. (potete mettere il comando nello script di logon, eseguirlo direttamente da console gpmc, da console remota e via dicendo).

Il vostro lavoro per implementare l’EFS è finito.

Per verificare che tutto abbia funzionato come deve, provate a cifrare un file su un client, premete sul pulsante dettagli e verificate che nella parte inferiore della finestra appaiano i DRA.


Come nel mio caso ho implementato 2 DRA.

La parte di implementazione è terminata.

RECUPERO TRAMITE DRA

Il primo dubbio che ho avuto, dopo aver fatto tutto questo è stato quello di come fare a recuperare l’accesso ad un file cifrato, poiché non mi era molto chiaro il meccanismo. Per recuperare l’accesso ad un file cifrato su di un client occorre accedere con utente designato come DRA ed importare il .pfx (vi verrà chiesta la pwd inserita durante l’esecuzione del comando cipher /r:xxx). Poiché sul client adesso è a disposizione la chiave privata si potrà accedere ai file, e decidere di decriptarli, ad esempio.

Per importare i file dovete accedere alla console degli store dei certificati locali.

MMC – file – aggiungi rimuovi snap-in – certificati – aggiungi per utente

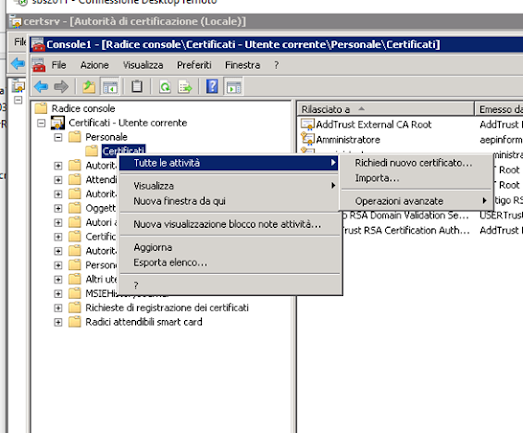
Selezionare lo store personale – tasto dx – tutte le attività – importa


Dopo aver premuto importa partirà il wizard di importazione.

Di solito il compito del DRA è quello di disattivare la cifratura dei file per renderli nuovamente disponibili.

Notate anche che da “tutte le attività è disponibile “richiedi nuovo certificato”. Usando questa voce di menu è possibile richiedere nuovi certificati alla CA del dominio. In base ai permessi impostati sui template, ogni utente può richiedere differenti tipi di certificato. I certificati che un utente amministratore può richiedere sono differenti da quelli che può richiedere un domain user.


APPENDICE


CERTIFICATO - SCOPI DEL CERTIFICATO

Uno delle caratteristiche di un certificato e' lo scopo, ovvero per che cosa viene usato.

Parlando di EFS abbiamo a che fare con principalmente due tipologie di certificato

Encrypting File System - usato dall'utente per cifrare i file

File Recovery - usato per il DRA, serve per recuperare l'accesso ai file cifrati nel caso in cui vada perduto quello principale usato dall'utente.

A ciascuno di questi scopi viene assegnato un OID, ovvero un numero univoco che definisce lo scopo del certificato:

Encrypting File System (1.3.6.1.4.1.311.10.3.4)

File Recovery (1.3.6.1.4.1.311.10.3.4.1)

Come potete vedere il certificato per cifrare e quello per recuperarli sono certificati con scopi ed OID differenti.


CERTIFICATO – DUPLICAZIONE TEMPLATE

Ci sono situazioni in cui si rende necessario modificare alcuni settaggi dei certificati emessi (ad esempio la durata di default). Per farlo e’ necessario modificare il template. Il consiglio e’ sempre quello di duplicare il template ed agire su quello, lasciando l’originale intatto. Per arrivare alla gestione dei template di certificato, aprire la console dei certificati – modelli di certificato – tasto DX – gestisci.


 Si aprira’ una console che mostra tutti i certificati disponibili. Selezionare il template da duplicare, tasto DX – duplica modello. Effettuare le modifiche necessarie, nel tab sicurezza inserire gruppi e utenti che devono poter richiedere il certificato, modificare eventuali altri parametri. Se il template del certificato deve rimpiazzarne un altro nel tab Modelli sostituiti – premere aggiungi e scegliere il vecchio modello.


Adesso e’ possibile chiudere questa console. Nella console certificati (precedente) occorre effettuare un ultimo passaggio, ovvero rendere disponibile per il rilascio il nuovo template appena creato. Seleziona Modello di certificato - Tasto DX – Nuovo – Modello di certificato da rilasciare. Scegliere il nuovo template appena creato. Dopo questa operazione il template deve apparire nell’elenco a DX. Ricordate sempre che a prescindere la durata temporale specificata nel template, la durata del certificato non potrà mai essere superiore a quella della CA che lo emette.


Dopo aver emesso il certificato è possibile quale template sia stato utilizzato per emetterlo, controllando il campo Nome modello del certificato


RICHIESTA NUOVO CERTIFICATO

Se usate una CA di dominio, e’ possibile richiedere un certificato dalla console dello store dei certificati

MMC – file – aggiungi rimuovi snap-in – certificati – aggiungi per utente. Selezionare lo store dove mettere il certificato, (solitamente personale). Tasto DX sulla cartella – tutte le attività – richiedi nuovo certificato.


Se presente una CA di dominio, occorre selezionarla, andare avanti e quindi scegliere il tipo di certificato.


 COMANDI UTILI

cipher c:\* /u /n /h - trova tutti i file cifrati in nel disco c:\

cipher c:\* /u aggiorna i certificati di tutti i file

cipher /u /n /h > %UserProfile%\Desktop\MyEncryptedFiles.txt

cipher /y - mostra certificati x cifratura

cipher /x - esegue il backup delle chiavi per la cifratura

cipher /r:xxxxxx (qualsiasi nome, senza estensione) - genera il .cer ed il .pfx

I comandi sopra possono essere utili per uno script di login nel caso in cui i certificati siano stati rinnovati a seguito della scadenza.


PERCORSI

Le chiavi di cifratura sono memorizzate nel seguente percorso

%appdata%\Microsoft\Crypto\RSA

%appdata%\Microsoft\Crypto\


REFERENCE:

https://docs.microsoft.com/en-us/archive/blogs/sbs/help-secure-your-business-information-using-encrypting-file-system

https://docs.microsoft.com/en-us/previous-versions/tn-archive/cc875821(v=technet.10)?redirectedfrom=MSDN

https://docs.microsoft.com/en-us/previous-versions/technet-magazine/cc162507(v=msdn.10)?redirectedfrom=MSDN

https://www.itsfullofstars.de/2016/01/microsoft-ca-create-a-new-certificate-template/

https://support.hpe.com/hpesc/public/docDisplay?docId=emr_na-c00811633

http://07.net/e/EFS/

http://www.idc-online.com/technical_references/pdfs/information_technology/An_Overview_of_Efs.pdf

http://ntfs.com/internals-encrypted-files.htm


giovedì 17 settembre 2020

STORAGE TIERS

 Un po di link/info su storage tiers in Windows e sul monitoraggio.

https://techcommunity.microsoft.com/t5/core-infrastructure-and-security/storage-spaces-how-to-configure-storage-tiers-with-windows/ba-p/256700

https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/dn789160(v=ws.11)

https://github.com/microsoft/diskspd

https://www.msnoob.com/how-to-collect-storage-space-tier-performance-statistics-using-windows-perfmon.html

https://blog.sqlterritory.com/2018/03/27/how-to-use-diskspd-to-check-io-subsystem-performance/

https://www.sqlskills.com/blogs/paul/are-io-latencies-killing-your-performance/

giovedì 20 agosto 2020

DHCP Dynamic update

Quando il DHCP aggiorna i record DNS, come lo fa? Impersondo quale utente e con che permessi? 

E possibile utilizzare un utente dedicato per gli aggiornamenti dinamici fatti sul DNS da parte del DHCP.

L'utente non deve avere requisiti particolari, anzi basta che sia un utente "standard".

E' un'operazione che conviene effettuare soprattutto se il dhcp server e' anche un domain controller, per motivi di sicurezza.

Se non e' impostato un account dedicato per gli aggiornamenti dinamici del DHCP, quello utilizzato e' l'account macchina del DC, con i relativi permessi.

Cio significa che puo modificare anche record che non dovrebbe!!!

IMPOSTAZIONE

Creare un utente ad hoc. Niente di speciale. Ricordarsi di non far scadere mail la pwd e non permettere all'utente stesso di cambiarla.

Segnatevi questi dati, per favore. Non facciamo come gli utenti che si cambiano la password e poi ti chiamano per resettarla!

Aprire la console del DHCP

DHCP - nome server - IPv4

tasto dx su IPv4, properties

Tab Advanced

Press Credentials

Inserire le credenziali di un utente

p.s. usare nome di dominio NETBIOS


REFERENCE

https://blogs.msmvps.com/acefekay/2016/08/13/dynamic-dns-updates-how-to-get-it-to-work-with-dhcp-scavenging-static-entries-their-timestamps-the-dnsupdateproxy-group-and-dhcp-name-protection/

https://www.serverbrain.org/implementing-2003-network/how-to-configure-dns-dynamic-update-credentials-1.html

GLOBALNAMES Zone in AD

CREARE GLOBALNAME Zone in AD


Visto che ormai i server WINS sono caduti in disuso, e quindi tutta la risoluzione nomi e' affidata soprattutto al DNS, può essere utile creare in AD la zona GlobalNames ed attivarla.

Lo scopo di questa zona e' quello di risolvere i nomi "single label", senza suffisso dns, per intenderci.

il DNS risolverebbe il nome server01.dominio.local

La globalnames zone risolverebbe il nome server01.

La vera utilità della zona emerge in realtà con più nomi di dominio, e con i clienti che devono effettuare la ricerca tra più nomi (suffissi) di dominio.

Ad ogni modo non stiamo parlando di un rimpiazzo dei WINS e NETBIOS, dal punto di vista tecnico. Questi servizi/protocolli sono completamente differenti.

La gestione della GLOBALNAMES ZONE zona va fatta in modo completamente manuale. Vanno aggiunti alla zona solo record CNAME (alias). Non supporta gli aggiornamenti dinamici.

Si tratta di una funzione in più, che secondo me può essere utile (e che io uso molto).

L'attivazione va fatta singolarmente per ogni server server DNS/DC.


COME ATTIVARLA

I passaggi per attivarla sono molto semplici.

 - Creare una zona primaria integrata in AD e chiamarla d GlobalNames. E' inutile attivare i dynamic updates, tanto non li supporta!

 - Abilitare per il server la GlobalNames zone.

Set-DnsServerGlobalNamesZone –ComputerName servername –Enable $true (PS)

   oppure

Dnscmd ServerName /config /Enableglobalnamessupport 1 (OLD STYLE)

 - Aggiungere gli alias.

REFERENCE:

http://thefrozengeek.blogspot.com/2018/02/configuring-and-managing-globalnames.html

https://petri.com/using-globalnames-zone-window-server-2008

mercoledì 19 agosto 2020

Impossibile accedere a Windows Backup

Nei giorni scorsi sono stato costretto a dover ripristinare un server da Windows Backup.

Il primo problema che ho dovuto affrontare e' stato l'accesso negato al disco dove c'erano i backup. Ripristinare l'accesso e' stato un po macchinoso. Collegando il disco ad un altro computer sono solo riuscito a vedere che il proprietario dei file era l'utente System. Dallo stesso computer, lanciando un prompt dei comandi come SYSTEM, ho realizzato che potevo tranquillamente navigare tra le directory ed accedere ai file. A questo punto il più era fatto. Dovevo solo cambiare i permessi dei file.

 - Lanciare un prompt dei comandi come System

scaricare sysinternals suite e scompattarla in una cartella a piacere. Io l'ho messa direttamente in program files (x86).

aprire un prompt dei comandi, portarsi dentro sysinternals e lanciare il seguente comando:

psexec -i -s cmd.exe. Questo aprira un prompt dei comandi nel contesto di SYSTEM. Ricordarsi di assegnare all'unita USB del Windows Backup inaccessibile una lettera di unita (ES. Z:)

A questo punto verificare se il disco Z: del windows backup e' accessibile. Nel mio caso si. Se non lo fosse credo che sia inutile procedere ai passaggi successivi, ma si puo provare lo stesso

 - Forzare la proprietà dei file

takeown /R /A /F z:\* /D N

 - propagare tutti i permessi

icacls z:\* /inheritance:e /T /C


RIPRISTINO ED ESPORTAZIONE DRIVER

 RIPRISTINO ED ESPORTAZIONE DRIVER

In alcuni casi potrebbe essere utile esportare ed importare i driver, da un'installazione ad un'altra, o magari prima di una reinstallazione. Ci sono software dedicati che lo fanno, ma ho scoperto che lo si puo fare anche in Windows, usando DISM. Purtroppo non tutte le versioni di DISM hanno il comando export-driver (Windows server 2008 R2 no, Windows 10 si)

DISM - esportazione driver

dism /online /export-driver /destination:c:\temp\

DISM - installazione driver

dism /image:C:\ /add-driver /ForceUnsigned /driver:C:\temp /recurse (C is my OS partition and G is the DVD drive.)

dism /image:C:\test\offline /Add-Driver /driver:C:\test\drivers</strong>

dism /image:C:\test\offline /Add-Driver /driver:C:\test\drivers /recurse

dism /image:C:\test\offline /Add-Driver /driver:C:\test\drivers\mydriver.inf

dism /image:C:\test\offline /Add-Driver /driver:C:\test\drivers\mydriver.inf /ForceUnsigned

SOFTWARE PER ESPORTAZIONE DRIVER

Io mi sono sempre trovato bene con Double Driver, che ho usato senza problemi in diverse situazioni.

REFERENCE:

https://www.aranzulla.it/come-salvare-e-ripristinare-i-driver-di-windows-851.html

proprio lui!!!

Condivisione password WiFi

 Come condividere la password dl Wifi.

Se si desidera far accedere al proprio Wifi gli ospiti senza dover dare la password, e' possibile usare un QRCODE.

E' possibile generarlo online da diversi siti. Io ho usato questo:

https://www.qrcode-monkey.com/#wifi

Dopodiche usare un barcode scanner dal proprio telefono, inquadrare il codice ed il gioco e' fatto.

REFERENCE:

https://www.navigaweb.net/2013/03/far-connettere-in-wifi-gli-amici-senza.html

Windows Backup

 Note dal passato

Dove non e' presente un software di backup dedicato, Windows Backup rimane comunque una buona alternativa, che offre anche un bare metal recovery. Se affiancato ad una seconda soluzione di backup, per i file, ad esempio, può costituire una strategia accettabile a costo zero. Ovviamente c'e' di meglio, e soprattutto in ambienti virtuali non e' ciò' che consiglio.

Ci sono pero' alcune cose che mi danno fastidio, di questo software. Una di queste e' che nello storico sono presenti anche backup che non esistono più e non sono disponibili. Mi e' capitato di vedere Windows backup con uno storico di quasi 1200 giorni. Ovviamente non erano presenti i backup di 1200 gg. prima!

Per cancellare tutto lo storico e' sufficiente fare due operazioni:

 - aprire il registro del eventi ed andare in Application and Services\Microsoft\Windows\Backup\Operational e cancellare tutti gli eventi.

 - aprire il prompt dei comandi, in modalità amministratore e digitare: wbadmin delete catalog.

Cosi facendo tutto lo storico verrà rimosso e si potrà partire da zero.

Questa operazione costringerà' a ricreare la schedulazione (almeno nel mio caso). Quando si sceglie un'unita di destinazione, se su questa fossero presenti altri Windows Backup precedenti, viene proposto di mantenerli, anziché formattare il disco. In questo modo verranno aggiunti al catalogo, appariranno nello storico, e saranno utilizzabili come fonti per il ripristino. 

Ultima Nota:

Potrebbe capitare, come nel mio caso, che Windows Backup conservi solo un backup indietro. Per risolvere bisogna aprire Windows Backup, parte dx della finestra, seleziona "configura impostazioni prestazioni" e selezionare "prestazioni di backup superiori", che imposta la strategia su incrementale. La prima voce utilizza invece il full, con il vincolo che l'ultimo full sovrascrive quello precedente.


REFERENCE

https://social.technet.microsoft.com/Forums/ie/en-US/bf2a4b08-aa27-40aa-8801-5506f2a1f7c9/how-to-clear-backup-history?forum=windowsbackup#:~:text=Open%20Event%20Viewer%20on%20the,to%20delete%20backup%20history%20info.